注册即绑定安全策略
欧一注册完成后自动套用默认安全模板,包含登录二次验证、提币地址白名单、异常登录提醒,用户无需逐项手动开启,减少遗漏。
欧一注册的自动审核通道在资料齐全时通常数分钟内返回结果,人工复核队列按提交时间排序,页面实时显示审核进度,无需反复刷新等待。
每次欧一注册相关的操作都会生成带时间戳的记录,包括验证码发送、设备绑定、审核节点变更,用户可在安全中心导出完整记录用于自查。
内置分步引导,按欧一注册进度提示下一步操作,遇到验证码延迟或审核卡顿时给出对应排查建议,减少新手在注册环节的停滞。
欧一注册完成后自动套用默认安全模板,包含登录二次验证、提币地址白名单、异常登录提醒,用户无需逐项手动开启,减少遗漏。
资料仅用于身份核验与风控合规,经加密通道上传后分库存储,不用于注册目的之外的场景。用户可在账户设置中查看已采集字段清单,注销账户时按规则进行删除或脱敏处理。
欧一注册在提交环节就启用传输层与存储层双段加密,表单数据不落地明文,注册完成后密钥材料由本地模块托管,减少中间环节暴露面。
欧一注册成功后自动跳转安全中心,集中展示设备授权、登录历史、风控评分三项指标,用户可据此判断账户当前安全状态。
注册时系统自动采集设备环境特征并生成唯一指纹,后续登录、提币等敏感操作均与该指纹比对,异常设备触发二次校验,降低账号被冒用风险。
流程一致,但网页端注册会先完成邮箱验证再引导下载APP绑定设备,APP端注册则直接调用本机设备指纹。两者账户数据互通,选择哪种取决于你当前更方便接收验证码的环境。
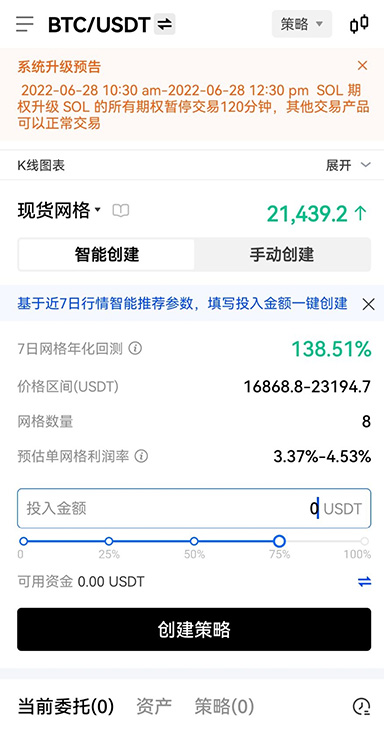
网页端提交的欧一注册信息与APP端实时同步,设备授权列表跨端可见,任一端的登录记录都会推送到已绑定邮箱,方便及时发现异常。
先别急着填资料。问自己三个问题:注册用的邮箱是否独立且开启二次验证?当前设备是否安装了来源不明的插件?提交的身份信息是否与后续提币实名一致?这三点直接决定欧一注册后的账户安全基线。确认后再进入注册页,按验证码、设密码、绑设备、填资料的顺序推进,每完成一步检查页面提示是否正常,遇到异常先暂停而非反复提交。
可以。在安全中心提交设备更换申请,需通过原设备确认或邮箱验证码双重验证,新设备完成绑定后旧设备授权自动失效,更换记录会保留在操作日志中。
欧一注册把风控引擎前置到账号创建阶段,注册请求需通过IP信誉、行为轨迹、设备关联三层规则筛查,高风险请求在开户前即被拦截。
底层架构不会替你点击提交,但会为每一次提交兜底。现在完成欧一注册,把账户安全基线一次性建立起来,后续交易与管理都在这条链路上运行。