oke交易所app从第三方应用商店下载有风险吗
有。第三方商店的安装包可能被二次打包植入恶意模块,建议只从官网下载并比对哈希值。若已安装,卸载后从官网重新获取,并检查账户是否有陌生设备登录记录。
使用注册邮箱提交身份验证工单,按提示上传手持证件与历史交易凭证,审核通过后可重置双因子。重置期间提币功能会被临时冻结,建议提前备份恢复码。
oke交易所app允许用户订阅登录异动、大额转出与授权变更三类提醒,通过邮件或站内信实时接收,缩短响应窗口。
在oke交易所app内将交易、提币、API权限拆分为不同子账户,主账户仅保留查看权限,降低单点泄露后的资金暴露面。
有。第三方商店的安装包可能被二次打包植入恶意模块,建议只从官网下载并比对哈希值。若已安装,卸载后从官网重新获取,并检查账户是否有陌生设备登录记录。
常规审核在30分钟内完成,触发大额或异地规则时可能延长至数小时。期间不要重复提交,可在提币记录页查看审核状态,超时可通过在线工单附上交易哈希加速处理。
oke交易所app列出所有已授权设备型号与最近活跃时间,用户可远程移除不再使用的终端,切断残留登录态。
oke交易所app对DApp授权请求展示合约地址与授权额度,用户可拒绝无限授权,避免恶意合约长期划转资产。
在oke交易所app的授权管理页查看已连接的合约列表,选择目标合约点击撤销授权,链上确认后生效。建议每月检查一次,对不再使用的DApp及时撤销无限额度授权。
oke交易所app记录登录设备、权限变更与提币审核的完整时间线,用户可按日期筛选导出,为后续追溯提供可验证的操作凭证。
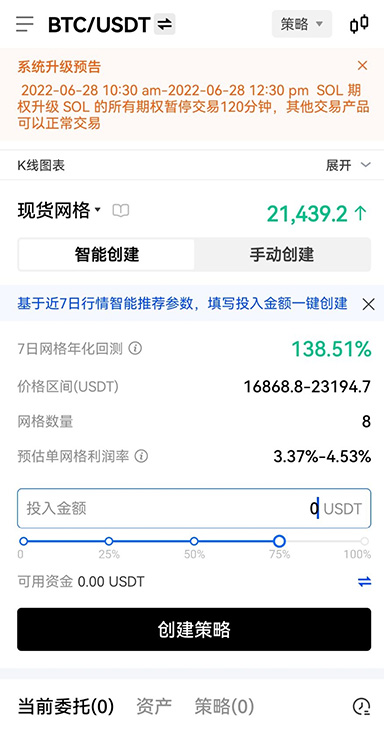
oke交易所app支持常用提币地址分组管理,每组独立设置限额与生效时间,新地址添加后需冷静期结束方可启用。
当oke交易所app检测到新设备或异地登录时,通过邮件与站内信双通道推送告警,用户可在告警页直接终止该会话并修改凭证。
第一步,仅从官网下载oke交易所app并核对安装包签名;第二步,注册后立即绑定谷歌验证器,关闭短信验证作为唯一因子;第三步,设置提币白名单与日限额,先用小额测试地址可用性;第四步,开启登录与提币双通道告警;第五步,每周查看安全日志,发现陌生设备立即移除并改密。按此顺序操作可在半小时内完成基础防护配置。
先检查注册邮箱是否收到风控通知,按邮件指引完成身份复核;若未收到,通过官网在线客服提交账户编号与最近登录地,切勿向任何自称客服的私人账号提供验证码。
打开oke交易所app安全中心,逐项检查白名单、限额与登录设备,把未完成的防护步骤今天补上,别让疏忽成为风险入口。